Napisao
Lažni Webmail/cPanel mail o popunjenoj e-mail kvoti: kako prepoznati spam
Sve češće se pojavljuju lažne e-mail poruke koje izgledaju kao obavijesti od Webmaila, cPanela ili hosting podrške. Jedan takav primjer je poruka s naslovom: “E-mail adresa prelazi 80% prostora”.
Na prvi pogled poruka može izgledati uvjerljivo jer koristi poznate pojmove poput Webmail, cPanel, kvota e-mail računa i hosting paket. Međutim, ovakve poruke često nisu poslane od stvarnog pružatelja usluge, nego služe za krađu pristupnih podataka ili preusmjeravanje korisnika na lažnu stranicu.
Zašto je ova poruka sumnjiva?
U konkretnom primjeru poruka tvrdi da je e-mail račun popunio više od 80% dostupnog prostora i poziva korisnika da klikne na poveznicu za povećanje kvote ili nadogradnju hosting paketa.
To je čest trik: poruka stvara osjećaj hitnosti kako bi korisnik kliknuo prije nego što provjeri je li obavijest stvarna.
Kako prepoznati da je riječ o spamu?
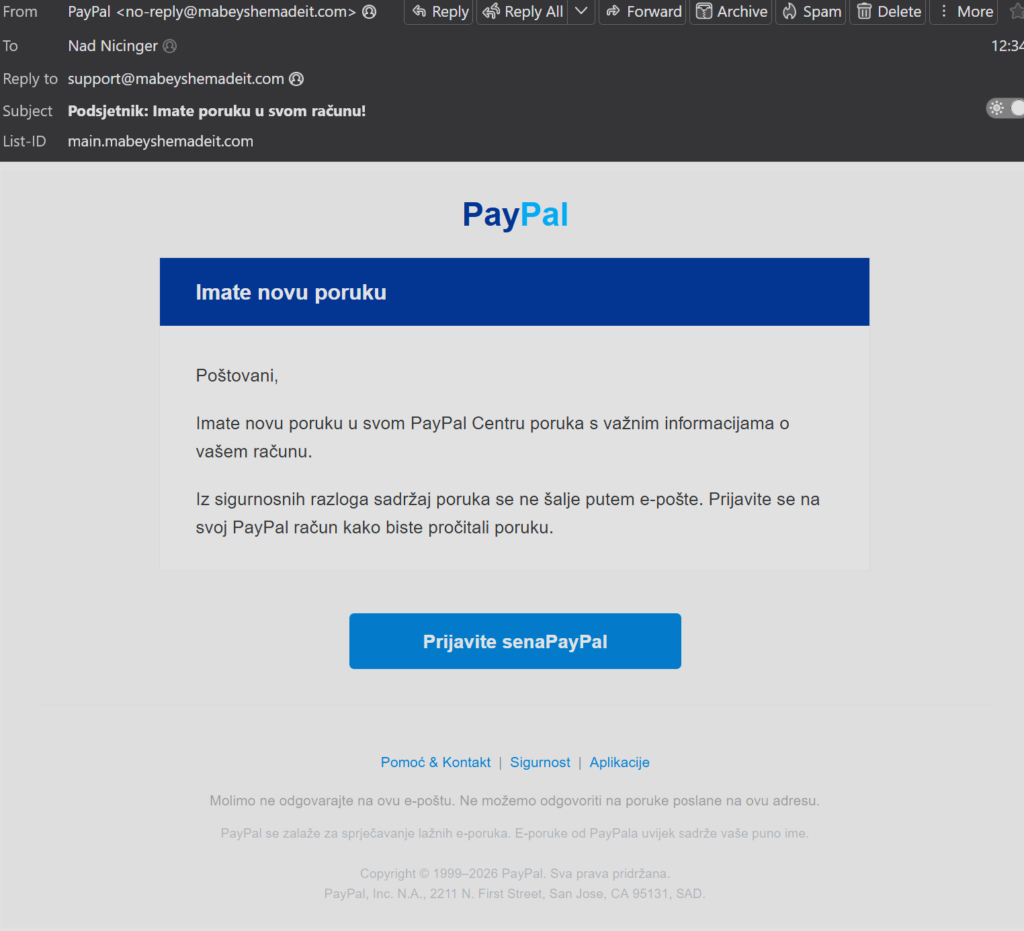
- Pošiljatelj se predstavlja kao poznata usluga, ali tehnički podaci poruke ne odgovaraju službenom sustavu.
- Poveznice ne vode na službenu domenu. Ako poruka navodno dolazi od vašeg hostinga, poveznica ne bi smjela voditi na nepoznatu vanjsku domenu.
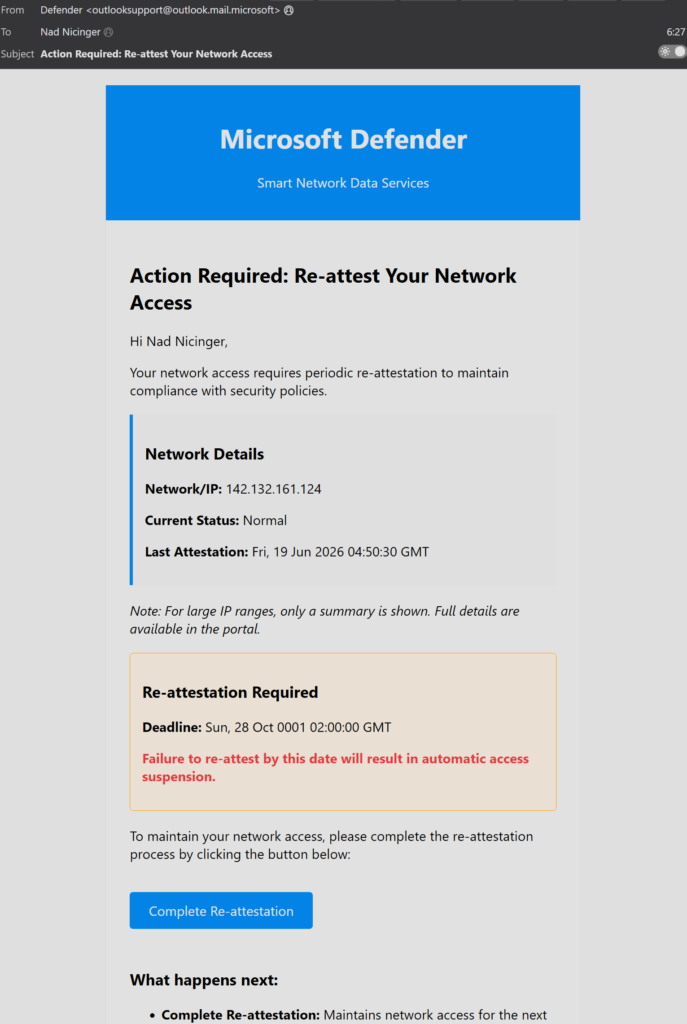
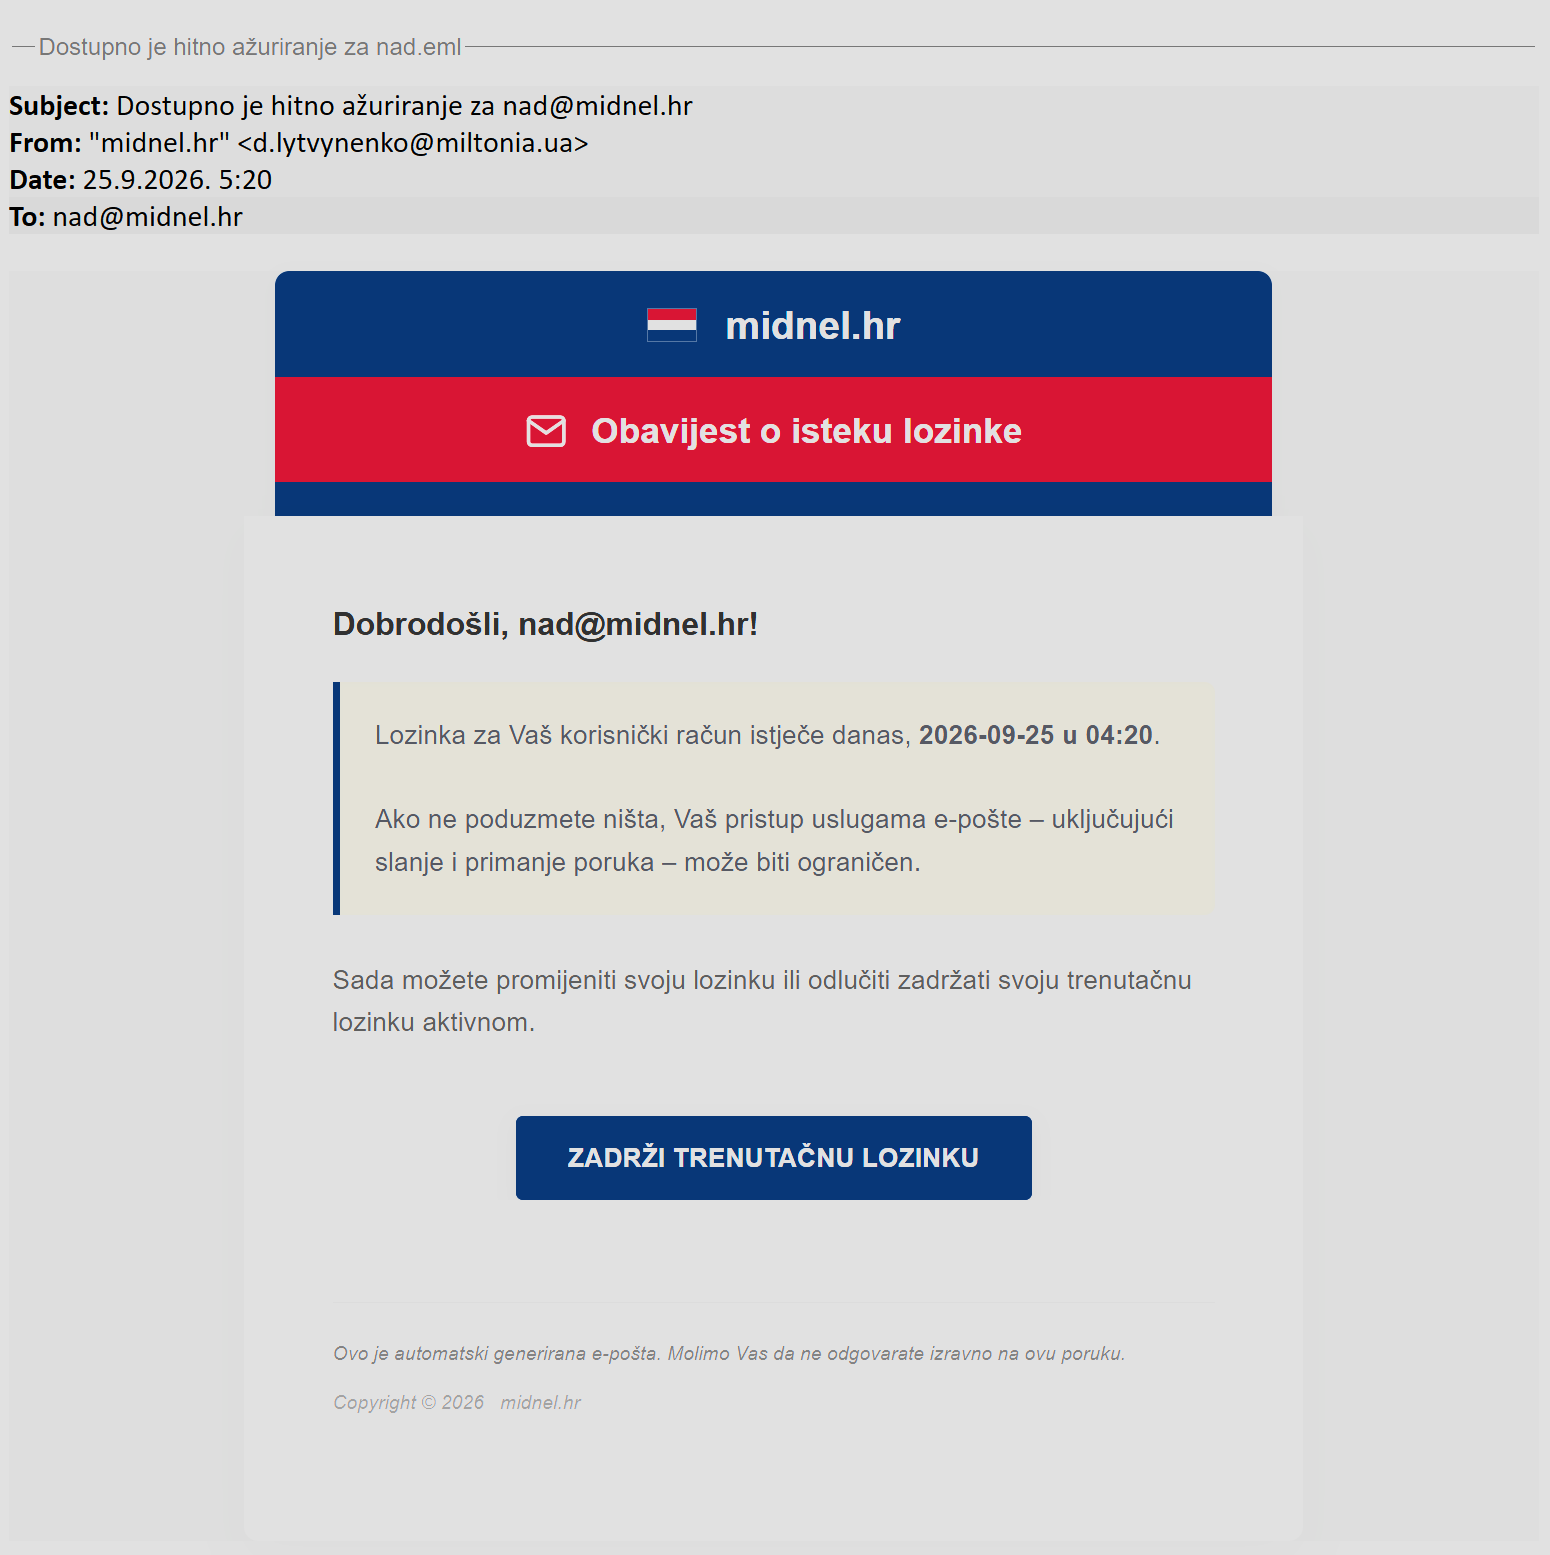
- Poruka traži brzu reakciju, primjerice povećanje kvote ili nadogradnju paketa.
- Koristi generički tekst i ne navodi jasne podatke koje biste očekivali od stvarne podrške.
- Antispam sustav označio je poruku kao spam. U ovom slučaju poruka je već označena oznakom [SPAM].
- Adresa pošiljatelja može biti lažirana. Samo zato što piše da poruka dolazi s vaše domene, ne znači da je stvarno poslana s nje.
Što ne smijete napraviti?
- Nemojte klikati na poveznice iz poruke.
- Nemojte unositi e-mail adresu i lozinku na stranici koja se otvori iz takve poruke.
- Nemojte odgovarati na poruku.
- Nemojte prosljeđivati poruku drugim korisnicima osim ako je šaljete tehničkoj podršci na provjeru.
Što napraviti ako dobijete ovakav mail?
Ako dobijete poruku da vam je e-mail sandučić pun, najsigurnije je provjeriti stanje izravno kroz službeni Webmail, korisnički portal ili kontaktirati podršku. Nemojte koristiti poveznice iz sumnjive poruke.
Ako niste sigurni je li poruka stvarna, pošaljite je tehničkoj podršci na provjeru. Stručna provjera traje kratko, a može spriječiti krađu lozinke, neovlašten pristup e-mailu i daljnje slanje spama s vašeg računa.
Što ako ste već kliknuli?
Ako ste otvorili poveznicu i unijeli podatke, odmah promijenite lozinku e-mail računa. Ako istu lozinku koristite i na drugim servisima, promijenite je i tamo. Preporučuje se i provjera e-mail prosljeđivanja, filtera, prijava s nepoznatih lokacija i mogućih neovlaštenih promjena na računu.
Lažne Webmail i cPanel poruke često izgledaju uvjerljivo, ali ih se može prepoznati po sumnjivim poveznicama, hitnom tonu, neusklađenim tehničkim podacima i upozorenjima antispam sustava. Najvažnije pravilo je jednostavno: ne unosite lozinku nakon klika iz e-mail poruke.
Primjeri: